
Fuga de dados no fornecedor de IA: tens 72 horas. E ele, avisa-te em quantas?
Quinta-feira, 18h40. Chega um email em inglês, com o assunto "Security incident notification", de um serviço de IA que a tua equipa usa há meses. Diz que "um número limitado de conversas pode ter sido acedido por terceiros" e que o incidente foi detetado "na semana passada". Ficas a olhar para o ecrã e fazes as três perguntas que interessam: que conversas? O que é que a minha equipa lá meteu? E quanto tempo tenho para fazer alguma coisa?
A terceira pergunta tem resposta. O artigo 33.º do RGPD obriga-te, enquanto responsável pelo tratamento, a notificar a CNPD sem demora injustificada e, sempre que possível, até 72 horas depois de teres conhecimento da violação. As outras duas, na maioria das PME, não têm resposta nenhuma. E é aí que está o problema.
Porque é que as 72 horas não são do fornecedor, são tuas?
Quando a tua equipa cola numa ferramenta de IA a lista de devedores, uma folha de margens por cliente ou o nome e o NIF de alguém, o fornecedor dessa ferramenta passa a tratar dados pessoais por tua conta. No RGPD, ele é o subcontratante e tu és o responsável. A obrigação de avisar a CNPD é tua, não dele.
O artigo 33.º, n.º 2, obriga o subcontratante a avisar-te "sem demora injustificada" depois de saber da violação. Repara que não diz 24 horas nem 48 horas. "Sem demora injustificada" é exatamente o tipo de expressão que, sem um número no contrato, se estica até à semana seguinte. O artigo 28.º exige que exista um contrato com o subcontratante e que este te ajude a cumprir as obrigações de notificação. Na prática, a PME que aceitou os termos de uso de um plano grátis ou de um plano "Business" com um clique raramente leu o que esse contrato diz sobre prazos.
Um esclarecimento, porque anda muita gente a citar mal: a proposta europeia do chamado Digital Omnibus quer passar o prazo para 96 horas e limitar a notificação aos casos de risco elevado. Ainda não é lei. Em meados de setembro de 2026 não havia posição fechada do Conselho nem do Parlamento. Hoje, o artigo 33.º continua nas 72 horas. Planeia com o que está em vigor.
O que precisas de saber nas primeiras 72 horas?
A notificação à CNPD não é um email a dizer "tivemos um problema". Tens de descrever a natureza da violação, as categorias e o número aproximado de titulares e de registos afetados, as consequências prováveis e as medidas que tomaste. Se o risco para as pessoas for elevado, o artigo 34.º obriga-te também a comunicar diretamente aos titulares. E, mesmo que concluas que não é preciso notificar, o artigo 33.º, n.º 5, obriga-te a documentar a violação.
Agora volta ao email de quinta-feira. Para preencher esse formulário precisavas de saber:
- quem da tua equipa usou a ferramenta, e com que conta;
- o que foi enviado: texto colado, ficheiros anexados, exportações do ERP;
- quando e onde esses dados foram processados e guardados;
- se essas conversas ficaram guardadas no histórico ou foram apagadas.
Com uma ferramenta pública usada à margem da empresa, a resposta honesta a quase tudo isto é "não sei". E "não sei" multiplicado por 72 horas é o pior cenário possível: ou notificas por excesso, a assumir que tudo foi exposto, ou notificas tarde.
O que muda quando o assistente é teu e lê o ERP?
Um assistente privado montado sobre o ERP muda a questão. A pergunta deixa de ser "o que é que a equipa colou lá dentro?" e passa a ser "o que é que o sistema podia ver, e o que é que viu?". E essa pergunta tem resposta, porque está desenhada à partida:
- Só leitura. O conector ao ERP (PHC ou outro) não escreve, não apaga e não altera. Uma fuga não te deixa com faturas adulteradas.
- Acesso por perfil (RBAC). O comercial vê vendas e encomendas, mas não vê salários. O armazém vê stock, mas não vê margens. Assim, o perímetro de uma fuga fica limitado ao que cada perfil podia consultar.
- Registo de auditoria de cada pergunta e resposta. Quem perguntou, quando, que tabelas foram consultadas e que números saíram. Se precisares de dizer à CNPD "foram afetados registos de faturação de 37 clientes entre tal e tal data", essa lista sai de uma consulta e não de uma investigação.
- Alojamento na UE, com a localização da inferência e dos registos definida por escrito, e não apenas "dados em repouso na Europa".
- Arquitetura agnóstica ao modelo. Pode usar um modelo nacional pensado para o português europeu, como o AMALIA, ou um modelo alojado na UE, conforme o caso. O que interessa para as 72 horas não é o nome do modelo, é saber onde corre e o que fica guardado.
Que cláusulas deves exigir antes de assinar?
Esta é a parte que um post não tem espaço para explicar. Antes de ligares qualquer IA aos dados da empresa, nossa ou de outro fornecedor, pede isto por escrito:
- Prazo de aviso em horas, não em adjetivos. Por exemplo, 24 horas a contar da deteção, com uma primeira notificação mesmo que ainda incompleta. Assim ficas com 48 horas úteis para a tua parte.
- Conteúdo mínimo do aviso: que contas, que período, que categorias de dados e que medidas já foram tomadas. Ou seja, o que precisas para preencher a notificação.
- Lista de subcontratantes ulteriores (alojamento, fornecedor do modelo, monitorização), com a localização de cada um e a obrigação de te avisar se mudar.
- Acesso aos teus registos de auditoria, exportáveis e guardados na UE, para não ficares dependente do fornecedor no dia em que mais precisas deles.
- Retenção definida: quanto tempo ficam as conversas, se são usadas para treinar modelos (a resposta certa é "não") e como são apagadas.
Se o fornecedor não te consegue responder a estes cinco pontos numa reunião, também não te vai responder às 18h40 de uma quinta-feira.
Como é isto no dia a dia, no WhatsApp?
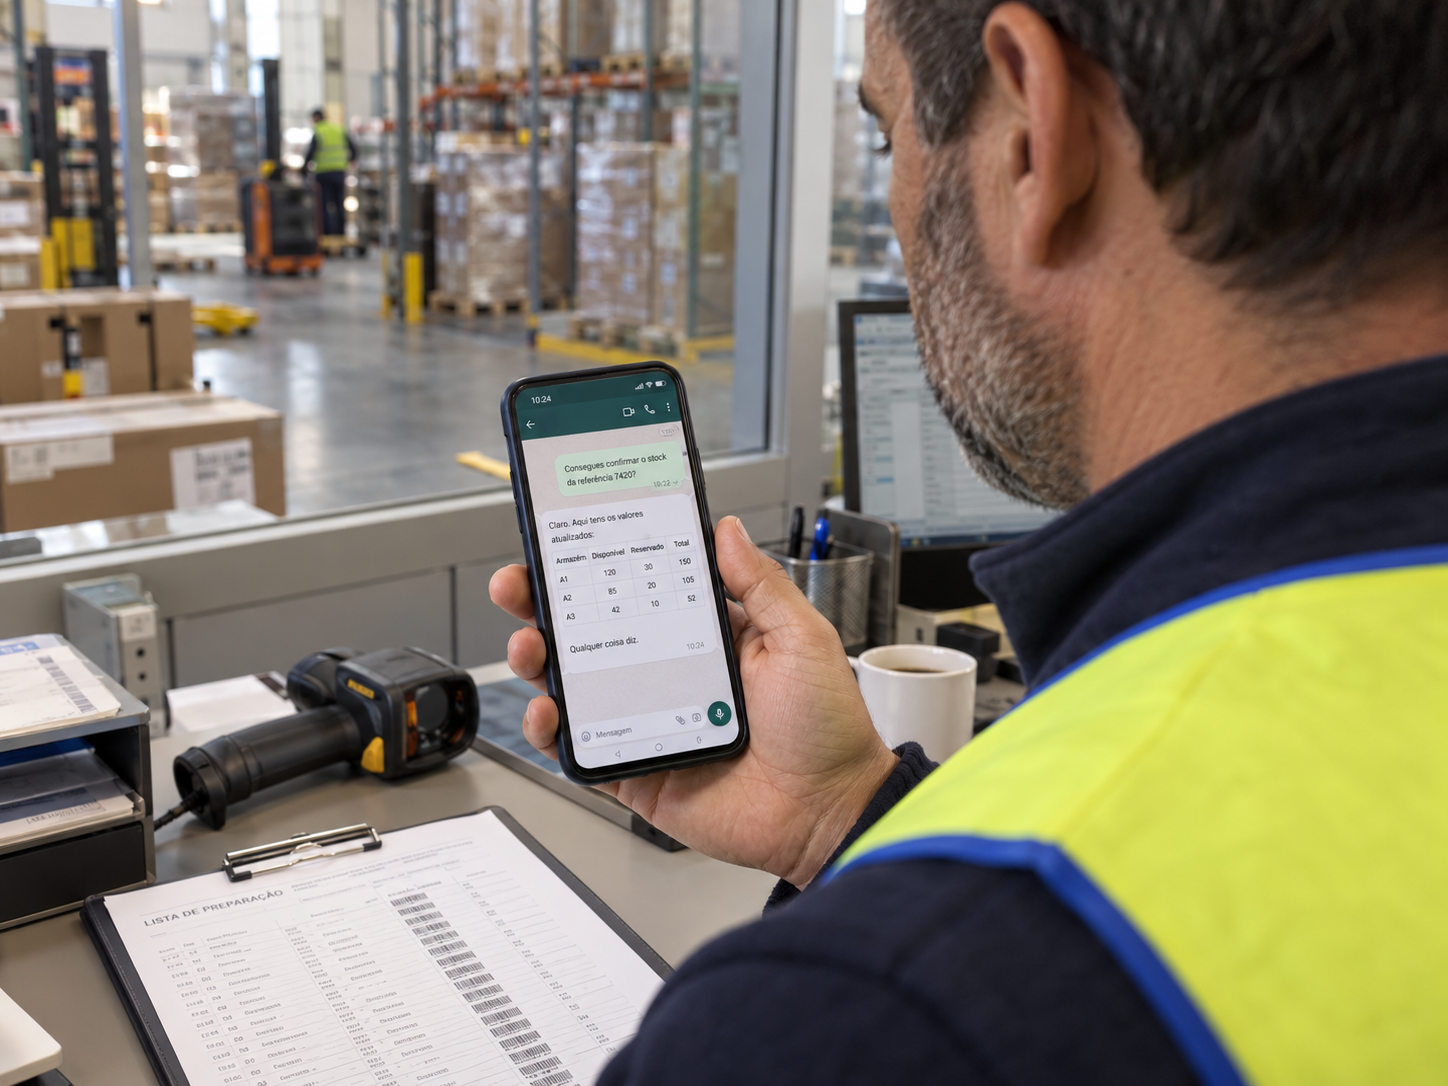
O controlo não serve de nada se a ferramenta for tão incómoda que a equipa volte ao ChatGPT público. Por isso o assistente tem de responder onde as pessoas já estão. Um exemplo, com números ilustrativos:
Encarregado de armazém: Que referências estão abaixo do stock mínimo no armazém 2?
Assistente: 6 referências. A mais crítica é a 7420: 42 unidades, mínimo 80. Fonte: stock do ERP às 10h20.Comercial: Quanto faturámos à Metalúrgica Silva este trimestre e quanto está por receber?
Assistente: 48 350 € faturados; 12 900 € em aberto, dos quais 4 100 € vencidos há mais de 30 dias. Fonte: faturas e conta-corrente no ERP.Comercial: E qual é o salário do Jorge?
Assistente: Essa informação não está disponível para o teu perfil.
A última resposta é a mais importante das três. É o RBAC a funcionar, e essa recusa também fica no registo de auditoria.
O que isto não resolve?
Convém ser honesto. Um assistente privado não impede que alguém da equipa continue a abrir o ChatGPT no telemóvel pessoal. Para isso precisas de uma regra interna clara e de uma alternativa que seja melhor, e não só mais segura. Não decide por ti se uma violação é de risco elevado: dá-te os factos depressa, mas a avaliação é tua (e do teu encarregado de proteção de dados, se tiveres). O registo de auditoria também é um tratamento de dados sobre a tua equipa, e por isso os trabalhadores têm de saber que existe e para que serve. E se o ERP tiver clientes duplicados ou artigos mal classificados, o assistente vai responder com essa confusão, com a fonte indicada.
Por onde começar?
Começa por um piloto pequeno: um departamento, 10 a 20 perguntas que hoje obrigam a exportar para Excel ou a pedir a alguém, e perfis de acesso definidos desde o primeiro dia. No fim, medes duas coisas: as horas poupadas por semana e quanto tempo demoras a responder a "quem viu o quê, e quando?" a partir do registo de auditoria. Se essa segunda resposta demorar minutos e não dias, as tuas 72 horas passam a ser um prazo que consegues cumprir.
Somos uma equipa pequena de Leiria. Falas diretamente com quem escreve o código e com quem vai assinar o contrato contigo, sem gestores de conta pelo meio.
Queres perguntar ao teu ERP em português, sem os dados saírem da UE? Fala connosco: hello@leiritech.com · +351 914 572 595, ou vê o nosso trabalho em leiritech.pt.
